 Русе
 Бяла
 Две могили
 Ветово
 Сливо поле
 Иваново
 Борово
 Ценово
Националният екип предупреди за критични уязвимости в PHP
Националният екип по киберсигурност призова организациите да актуализират PHP заради критични уязвимости, които позволяват дистанционно изпълнение на код.
Националният екип за реагиране при инциденти с компютърната сигурност предупреди институциите да отстранят критични уязвимости в програмния език PHP. Той се използва за създаването на сайтове, платформи и софтуер.
Уязвимостите в програмния език са съществували в продължение на години, но са били открити с помощта на изкуствен интелект.
Според европейския орган за защита от компютърни инциденти уязвимостите позволяват дистанционно изпълнение на код, „без да е нужно удостоверяване на самоличността“. Така хакерите могат да блокират уебсайтове.
Разработчиците на програмния език PHP са пуснали корекции за уязвимостите. Затова и препоръката на националния ни орган по киберсигурност е организациите да направят необходимите актуализации.
От съображения за сигурност Нидерландия е спряла сайтове до отстраняването на уязвимостите.
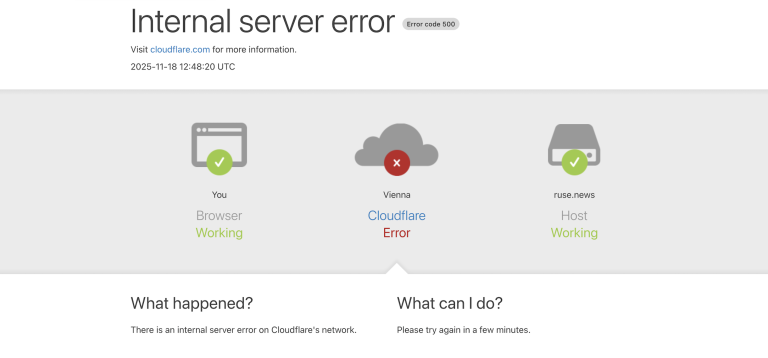
От Cloudflare – компанията, през която преминава значителна част от световния интернет трафик – съобщиха, че вече се появяват първите атаки.